Tu organización ya cuenta con autenticación multifactorial (MFA). Los códigos OTP son interceptados. Los atacantes aprueban las notificaciones push. Las sesiones son secuestradas. El problema no es que carezcas de autenticación, sino que la autenticación de la que dispones puede eludirse.

AuthN de IDEE
es MFA 2.0

Detiene todo tipo de phishing. Detiene cualquier intento de eludir la autenticación multifactorial (MFA).
No hay credenciales que robar. No hay sesión que interceptar.
No hay forma de entrar.

Empieza tu prueba gratuita de 14 días

Construido íntegramente
en los ceros.

Las tiras AuthN reducen la autenticación a su esencia criptográfica. Sin secretos compartidos. Sin una base de datos central de contraseñas. Sin ninguna decisión en la que un ser humano pueda equivocarse.

Criptografía PKI · AES-256 · ECC-512
Almacenamiento de claves TPM / Enclave seguro
Normas FIDO2 · WebAuthn · NIST
Protocolos SAML · OIDC · WS-FED · WS-Trust
Preparado para la era poscuántica NIST ML-KEM
0
«Zero Trust»
Cada solicitud se verifica criptográficamente. No se confía en nada por defecto: ni en la red, ni en el dispositivo, ni en el usuario.
0
Sin contraseñas
Sin contraseñas de principio a fin, incluyendo el registro y la recuperación de la cuenta. No hay nada que robar, adivinar ni reutilizar.
0
Agentes Cero
No hay que instalar ningún programa. No hay dependencias que puedan fallar. Funciona con el hardware que tus usuarios ya llevan consigo.
0
Sin información almacenada y sin datos personales almacenados
IDEE no almacena credenciales, contraseñas ni información confidencial. No se almacenan datos personales. Una intrusión en nuestro sistema no reportaría ningún beneficio a un atacante. Cumple con el RGPD y la CCPA por su arquitectura, no por su configuración.
0
Cero factores susceptibles de suplantación de identidad
Sin factores susceptibles de suplantación de identidad, en todas las fases del ciclo de vida de la identidad: registro, autenticación, autorización, inscripción de dispositivos y baja.

Nos deshicimos de
del legado.

Se han eliminado todos los elementos del sistema de autenticación heredado que pudieran ser objeto de abuso, perderse u olvidarse. Lo único que queda eres tú y tu dispositivo.

Contraseñas Segundo dispositivo Software adicional Hardware adicional OTP Notificaciones push

Proteger
todo.

AuthN protege todos los puntos de acceso de su organización, sin necesidad de sustituir ninguno de los sistemas que ya utiliza (excepto su sistema de autenticación multifactorial heredado).

Empleados Clientes Proveedores VPN Aplicaciones en la nube Aplicaciones locales Acceso remoto Aplicaciones heredadas

Hemos eliminado el riesgo de la ecuación.

AuthN de IDEE no dificulta la ejecución de los ataques. Lo que hace es eliminar las condiciones que los hacen posibles en primer lugar. Esto es la MFA 2.0: la próxima generación de autenticación multifactorial.

Suplantación de identidad para obtener credenciales
No hay ningún OTP ni token de sesión que se pueda capturar. La autenticación utiliza una clave privada que nunca sale del dispositivo, por lo que no hay nada que un sitio proxy pueda interceptar.
Adversario en el medio
La firma criptográfica está vinculada al servicio concreto al que se accede. Un ataque de retransmisión genera una firma que no se puede verificar, por lo que la autenticación simplemente falla.
Amenazas internas
Cada autenticación está vinculada criptográficamente a un usuario y un dispositivo específicos registrados. Las credenciales de una persona no pueden ser utilizadas por otra, ni siquiera con acceso completo al sistema.
Robo de dispositivos
La clave privada está protegida dentro del enclave seguro del dispositivo y solo se puede utilizar después de que el propietario lo desbloquee mediante datos biométricos o un PIN. Un dispositivo robado es criptográficamente inútil.
Ingeniería social
No hay que pulsar ningún botón para dar el visto bueno, no hay que leer ningún código en voz alta, ni hay ningún paso manual que se pueda manipular. El dispositivo se autentica directamente y de forma criptográfica, una vez que el usuario lo desbloquea.
Almacenamiento centralizado de credenciales
IDEE no almacena credenciales, ni contraseñas, ni información confidencial. No hay nada en nuestra infraestructura que merezca la pena robar. Una intrusión en nuestro sistema no reportaría ningún beneficio al atacante.

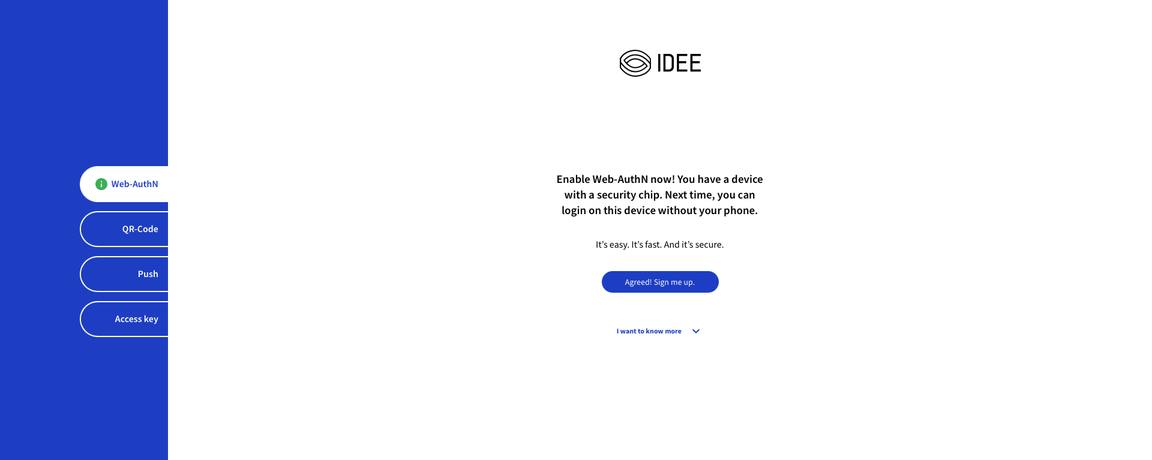
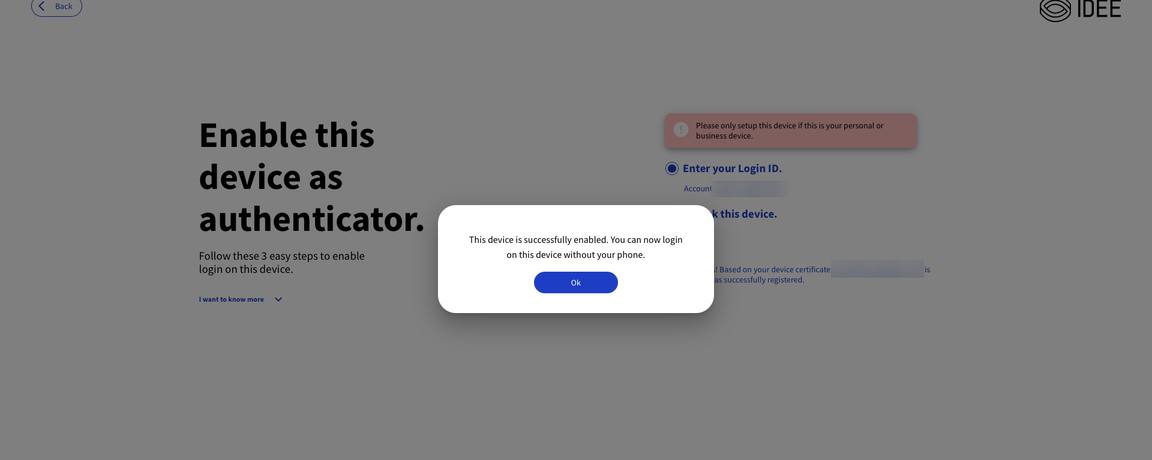
Registra cualquier dispositivo una sola vez. El dispositivo se convertirá en tu autenticador.

¿Puedes desbloquear tu dispositivo? Entonces puedes usar AuthN de IDEE. Lo hemos hecho tan sencillo que tanto las reinas de TikTok como los aficionados a los móviles plegables pueden utilizarlo sin problemas.

Paso 01

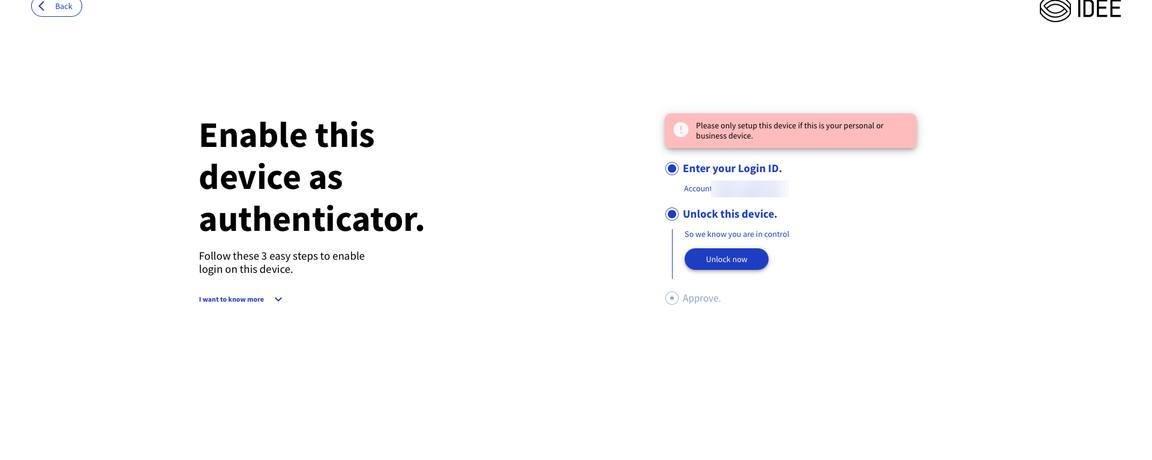
Registra el dispositivo una vez

Disponible en unos segundos para cualquier dispositivo fabricado a partir de 2016.

Paso 02

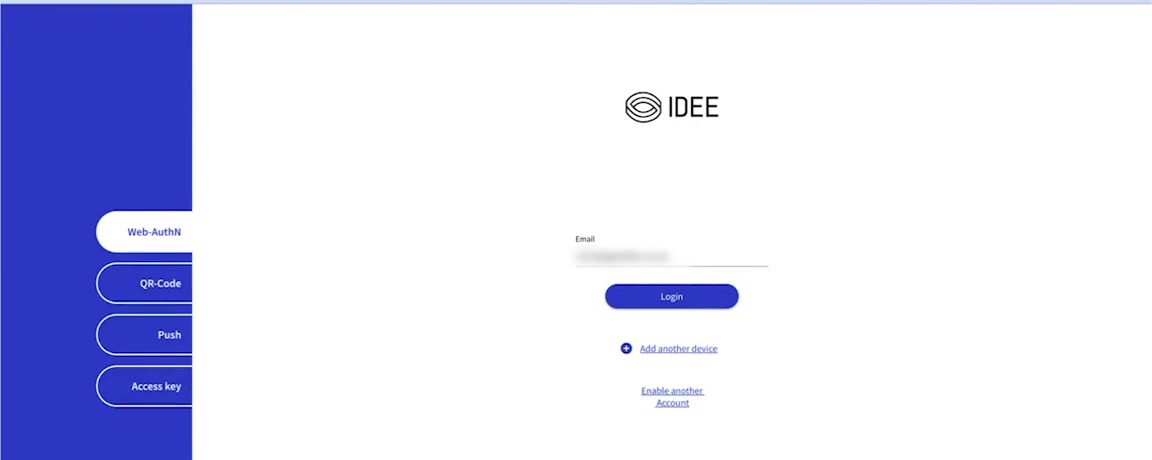
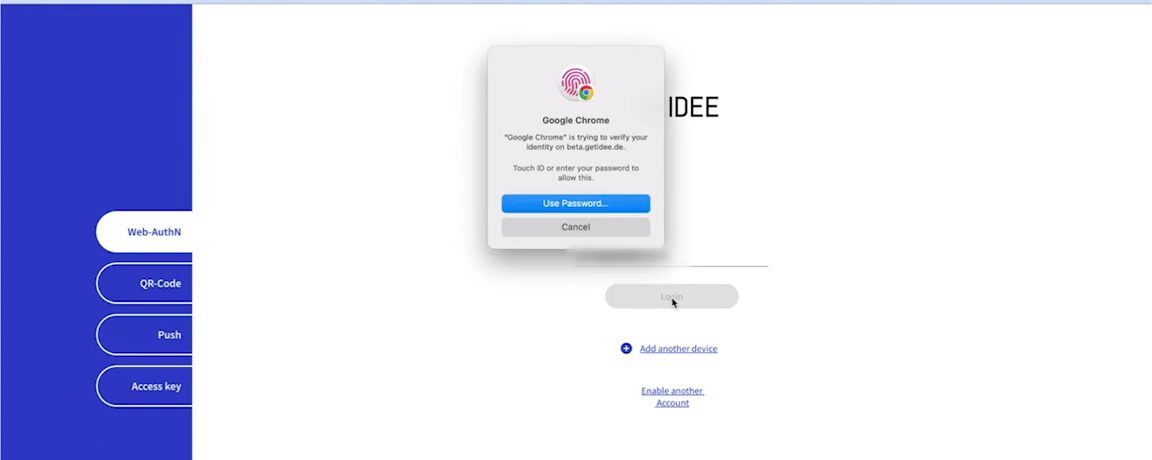
Desbloquea para autenticarte

En un par de segundos: protección MFA 2.0 garantizada en todo momento.

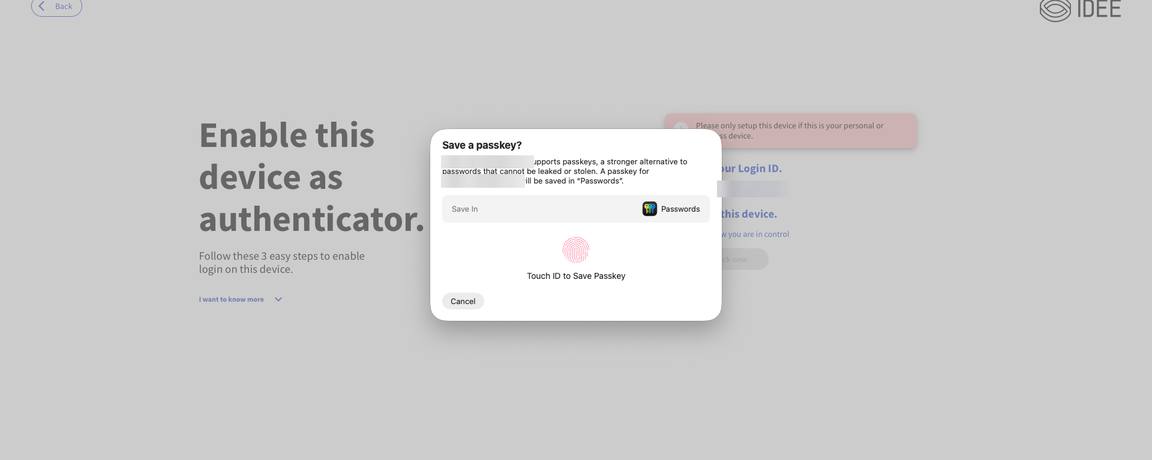
El usuario desbloquea su dispositivo por primera vez
Clave privada criptográfica vinculada a la identidad del usuario y servicio creado dentro del enclave seguro
El dispositivo es ahora el autenticador
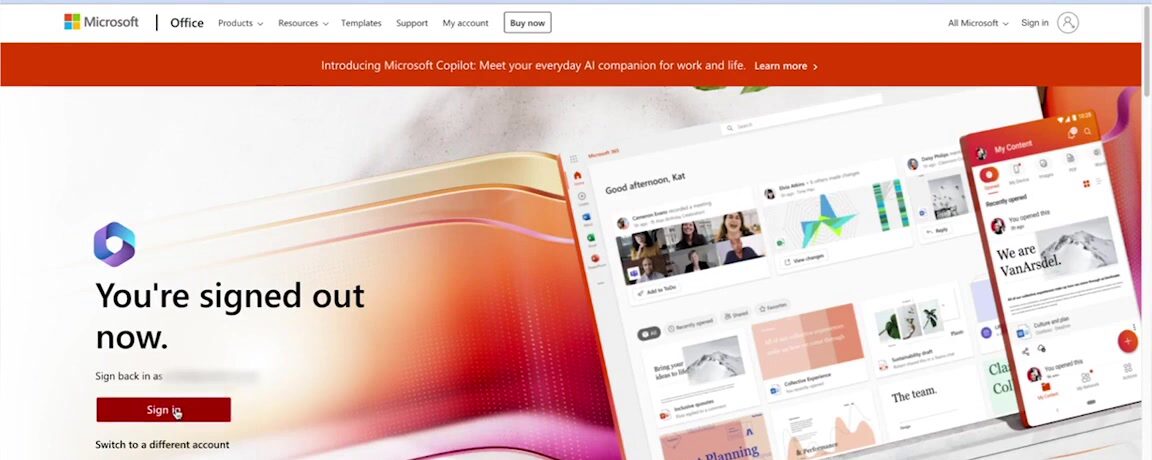
Inicio de sesión seguro con autenticación multifactorial (MFA) a prueba de phishing 2.0

¿Sabes copiar y pegar?

Entonces podrás implementar AuthN de IDEE. Integración sin código. Sin consultores. Sin plan de proyecto. Solo tienes que conectarlo a tu infraestructura actual y ya está.

No es necesario instalar ningún agente
No hay que instalar ningún hardware
No hay contraseñas que migrar
Integración sin código
Funciona en todos los dispositivos fabricados a partir de 2015

Todos los dispositivos. Tanto los de la empresa como los personales.

Tanto si tu plantilla utiliza equipos proporcionados por la empresa como si utiliza sus propios dispositivos personales, AuthN funciona sin necesidad de instalar ningún hardware ni software. Es compatible con Windows, macOS, iPadOS, iOS, Android, Linux y muchos otros sistemas. Esto es la autenticación multifactorial (MFA) 2.0.

Dispositivo Rango de protección
Dispositivos gestionados

Toda la flota de tu empresa queda protegida contra el phishing al instante. Protege a todos los usuarios, todos los dispositivos y todas las aplicaciones sin necesidad de instalar agentes, software ni hardware.

Dispositivos no gestionados

Los trabajadores remotos y los autónomos quedan protegidos contra el phishing al instante, sin tener que ceder el control de sus dispositivos al departamento de TI. Sin MDM, sin problemas. Cumple con el RGPD y la CCPA, ya que los datos personales nunca entran en juego.

Protege cualquier entorno.

AuthN de IDEE es compatible con los protocolos y las plataformas de las que depende su infraestructura. No es necesario realizar una sustitución completa.

Protocolos
SAML OIDC WS-FED WS-Trust WebAuthn FIDO2
En las instalaciones Directorios
Active Directory Ping Federar ForgeRock Keycloak NetIQ eDirectory OpenLDAP
Nube Directorios
Microsoft Entra ID Google Workspace Okta Ping JumpCloud OneLogin
Productividad
Microsoft 365 Google Workspace Concepto Zoho Workplace Slack Clickup
IA Herramientas
ChatGPT (OpenAI) Claude (Anthropic) Microsoft Copilot Google Gemini Perplejidad IA
ZTNA y VPN
Cisco Palo Alto Networks Fortinet Zscaler Netskope Cloudflare
CRM y asistencia técnica
Salesforce HubSpot Microsoft Dynamics Zoho CRM Zendesk Freshworks
A distancia Herramientas
Microsoft Escritorio remoto Citrix Omnissa Horizon (VMware Horizon) TeamViewer AnyDesk
Compatible con dispositivos
Windows macOS iOS Android iPadOS Linux Chromebook

AuthN se integra condecenas de miles de aplicacionesen unos minutos. ¿No estás seguro de si tu solicitud está cubierta?Vamos a comprobarlo.

Vamos a comprobarlo →

Inscripción sin ningún factor susceptible de suplantación de identidad.

El nivel de seguridad de la autenticación es el mismo; la diferencia radica en si la inscripción requiere un puente susceptible de ser objeto de phishing.

¿Por qué «resistente» y no «a prueba de»?

El problema radica en el registro de los dispositivos, no en la autenticación.

WebAuthn MFA 2.0
Inscripción en la misma plataforma Clave de acceso nativa
Inscripción en distintos ecosistemas
Microsoft Apple Google Cualquier otro sistema operativo
Recurre a un autenticador
Factor de puente OTP / Notificación push
¿Se puede ser víctima de un phishing? Sí

El nivel de seguridad de la autenticación es el mismo; la diferencia radica en si el proceso de registro requiere un factor susceptible de ser objeto de phishing .

Registro de dispositivos entre ecosistemas

Cada registro de una plataforma a otra: sin ningún factor susceptible de suplantación de identidad

De → A WebAuthn MFA 2.0
Windows→ AppleiOS · iPadOS · Mac OTP / Notificación push
AppleiOS · iPadOS · Mac→Windows OTP / Notificación push
Windows→Android OTP / Notificación push
Android→Windows OTP / Notificación push
AppleiOS · iPadOS · Mac→Android OTP / Notificación push
Android→ AppleiOS · iPadOS · Mac OTP / Notificación push

Ambos ofrecen el mismo nivel de seguridad en la autenticación: WebAuthn recurre a un factor susceptible de suplantación de identidad para facilitar la compatibilidad entre plataformas; MFA 2.0 utiliza la confianza transitiva (de dispositivo a dispositivo, mediante certificado o por parte del administrador).

Vulnerable al phishing A prueba de suplantación de identidad

Confianza transitiva · tres caminos

¿Cuál es la vía de matriculación más segura?

El más seguro ↓ El de mayor riesgo
Certificado de confianzaLa mejor experiencia de usuario

El nuevo dispositivo presenta un certificado de usuario instalado; eso es todo lo que se necesita. Es un procedimiento estándar en los dispositivos gestionados, y no interviene ninguna persona para realizar la gestión.

Riesgo de ingeniería social
Mínimo
De dispositivo a dispositivo

Desbloquea el dispositivo de confianza, escanea un código QR con el nuevo dispositivo, desbloquéalo: ya está configurado WebAuthn. Es un método seguro, pero se podría convencer a un usuario para que registrara el dispositivo de un atacante.

Riesgo de ingeniería social
Moderado
Confianza en el administrador

Un administrador autoriza el nuevo dispositivo. La opción alternativa más flexible —y el principal objetivo de la ingeniería social, ya que se puede suplantar la identidad de un administrador o engañarlo—.

Riesgo de ingeniería social
Más alto

Todo lo que obtienes desde el momento en que implementas MFA 2.0.

AuthN de IDEE ofrece resultados desde el primer día: en materia de seguridad, de cumplimiento normativo y para las personas que dependen de él.

01
Evita cualquier apropiación de cuentas
No hay nada que robar. No existen credenciales. No hay código que interceptar. No hay ningún factor que reproducir. Phishing, AiTM, fatiga de la autenticación multifactorial (MFA), relleno de credenciales. Todo ello es estructuralmente imposible. No es una afirmación. Es la arquitectura.
02
Confianza transitiva a lo largo de todo el ciclo de vida del usuario
La cadena criptográfica es ininterrumpida desde el registro hasta la autenticación, la autorización y la incorporación de nuevos dispositivos. Sin lagunas. Sin suposiciones.
03
No se almacena ninguna información de carácter personal. Conforme al RGPD y a la CCPA por su propia arquitectura
Los datos biométricos permanecen en el dispositivo. No se transmiten ni se almacenan datos personales. El cumplimiento normativo forma parte del funcionamiento de AuthN.
04
MFA 2.0 disponible en dispositivos gestionados y no gestionados
No es necesario realizar ninguna inscripción en MDM para los dispositivos no gestionados. Sin agentes. Sin hardware. MFA 2.0 para toda tu plantilla, independientemente del dispositivo que utilicen.
05
Preparado para la era poscuántica
Cifrado AES de 256 bits y ECC de 512 bits. Criptografía poscuántica basada en los mecanismos híbridos ML-KEM del NIST. Se trata de seguridad integrada desde el diseño.
06
Un tiempo de actividad del 99,99 %, y tu equipo seguirá trabajando aunque se produzca una interrupción del servicio
Alojado en una infraestructura de AWS georedundante con un acuerdo de nivel de servicio (SLA) que garantiza un tiempo de actividad del 99,99 %. Cero interrupciones en cinco años. El inicio de sesión sin conexión permite a tus usuarios autenticarse incluso sin conexión a IDEE, con un tiempo de recuperación (RTO) comprobado de 6 minutos.
Seguridad que funciona
en el mundo real.

Desde la recuperación tras una brecha de seguridad en tan solo una noche hasta implementaciones a escala de toda la empresa: AuthN de IDEE se utiliza allí donde el fallo no es una opción.

Servicios financieros
DekaBank — MFA a prueba de phishing para Capital Markets
El gestor central de activos de la Sparkassen-Finanzgruppe en Alemania necesitaba una autenticación al más alto nivel normativo sin cargar a los usuarios. AuthN de IDEE ofreció MFA sin contraseña en SaaS: sin PII almacenada, a prueba de phishing desde el primer día e implantada sin interrupciones.
Fabricación farmacéutica
Grupo Aenova — MFA en el mismo dispositivo para ~5.000 usuarios
Un fabricante por encargo farmacéutico líder a nivel mundial necesitaba MFA a prueba de phishing sin segundos dispositivos ni tokens de hardware. AuthN de IDEE protegió Microsoft 365 con MFA sin contraseña en el mismo dispositivo para ~5.000 usuarios — incluidos quioscos compartidos en producción.
Seguro cibernético
Cooperativa Internacional de Bebidas — MFA que permite asegurarse
Una cooperativa internacional de bebidas necesitaba una MFA demostrable y a prueba de phishing para obtener cobertura integral de seguro cibernético. AuthN de IDEE cumplió los requisitos de la aseguradora y protegió todos los puntos de acceso de su plantilla distribuida: asegurables y seguros.
Recuperación tras un incidente
Udo Gärtner — Acceso seguro restaurado de la noche a la mañana
Tras una brecha en Microsoft 365, Udo Gärtner necesitaba restaurar el acceso seguro con rapidez — sin reconstruir su infraestructura. AuthN de IDEE se implantó de la noche a la mañana; a la mañana siguiente, todos los usuarios tenían MFA a prueba de phishing y la superficie de ataque del incidente había desaparecido.

MFA tenía un problema de accesibilidad. Lo hemos solucionado.

El hecho de que se requiera un segundo dispositivo para autenticarse no solo es un inconveniente: para millones de personas con discapacidad, supone una barrera de acceso. La auténtica MFA 2.0 es segurayinclusivo por diseño.

Discapacidades motoras y físicas

Coger el teléfono, desbloquearlo, abrir una aplicación y leer un código —todo ello mientras tu dispositivo principal está a la espera— no es posible para las personas con temblores, dificultades de destreza, diferencias en las extremidades o parálisis. Los plazos de espera de las notificaciones push agravan aún más la situación: hay que aceptarlas en un plazo de 30 segundos o volver a empezar.

Discapacidades visuales

Leer un código TOTP de seis dígitos en un token físico o en la pequeña pantalla de un teléfono supone un reto importante para las personas con baja visión o ceguera. Las aplicaciones de autenticación tienen una compatibilidad irregular con los lectores de pantalla. El plazo de caducidad de 30 segundos añade una presión de tiempo a la que la tecnología de apoyo no siempre puede adaptarse.

Cognitivo y neurodivergente

Cambiar la atención entre dos dispositivos, memorizar un código y transcribirlo en un plazo determinado es precisamente lo que resulta difícil para las personas con discapacidad cognitiva. Para las personas con TDAH, dislexia o problemas de memoria, este proceso de varios pasos, realizado bajo presión de tiempo, genera ansiedad y errores repetidos al iniciar sesión.

WCAG 2.2 — Autenticación accesible

Transcribir un código TOTP es una prueba de función cognitiva. Las WCAG 2.2 lo prohíben en el Nivel AA.

El criterio 3.3.8 de las WCAG 2.2 prohíbe la autenticación que exige memorizar o escribir un código — salvo que exista una alternativa. La MFA solo con TOTP no lo cumple.

UE — Ley Europea de Accesibilidad

En vigor desde el 28 de junio de 2025. Los servicios digitales deben cumplir EN 301 549 / WCAG.

EE. UU. — ADA y Sección 508

Los servicios digitales federales y privados deben ser accesibles. WCAG es el estándar de facto.

CDPD de la ONU — Artículo 9

El acceso equitativo a las TIC es una obligación para los Estados signatarios.

Autentifícate con confianza.
Empieza hoy mismo con MFA 2.0.

Tus usuarios no pueden ser víctimas de phishing. Tus credenciales no pueden ser robadas. Y puedes estar operativo en cuestión de minutos.