Ihr Unternehmen verfügt bereits über MFA. Einmalpasswörter werden abgefangen. Push-Benachrichtigungen werden von Angreifern genehmigt. Sitzungen werden gekapert. Das Problem ist nicht, dass Ihnen eine Authentifizierung fehlt – das Problem ist, dass die vorhandene Authentifizierung umgangen werden kann.

AuthN von IDEE
ist MFA 2.0

Verhindert jegliches Phishing. Verhindert jegliche Umgehung der Multi-Faktor-Authentifizierung.
Es gibt keine Anmeldedaten zu stehlen. Es gibt keine Sitzung abzufangen.
Da kommt man nicht rein.

Starten Sie Ihre kostenlose 14-tägige Testphase

Vollständig gebaut
auf Nullen.

AuthN reduziert die Authentifizierung auf ihren kryptografischen Kern. Keine gemeinsamen Geheimnisse. Keine zentrale Passwortdatenbank. Keine Entscheidung, die ein Mensch falsch treffen könnte.

Kryptografie PKI · AES-256 · ECC-512
Schlüsselaufbewahrung TPM / Secure Enclave
Normen FIDO2 · WebAuthn · NIST
Protokolle SAML · OIDC · WS-FED · WS-Trust
Post-Quanten-fähig NIST ML-KEM
0
Zero Trust
Jede Anfrage wird kryptografisch überprüft. Standardmäßig wird nichts als vertrauenswürdig angesehen – weder das Netzwerk, noch das Gerät, noch der Benutzer.
0
Keine Passwörter
Durchgängig passwortfrei – einschließlich Registrierung und Kontowiederherstellung. Nichts, was gestohlen, erraten oder wiederverwendet werden könnte.
0
Zero Agents
Keine Softwareinstallation erforderlich. Keine Abhängigkeiten, die zu Problemen führen könnten. Funktioniert mit der Hardware, die Ihre Benutzer ohnehin bereits bei sich haben.
0
Keine gespeicherten Daten und keine gespeicherten personenbezogenen Daten
IDEE speichert keine Anmeldedaten, keine Passwörter und keine vertraulichen Informationen. Es werden keine personenbezogenen Daten gespeichert. Ein Angriff auf unser System bringt einem Angreifer keinerlei Wertvolles ein. Die Konformität mit der DSGVO und dem CCPA ist durch die Architektur gewährleistet, nicht durch die Konfiguration.
0
Keine Phishing-Risiken
Keine Phishing-Risiken – in jeder Phase des Identitätslebenszyklus: Registrierung, Authentifizierung, Autorisierung, Geräteregistrierung und Außerbetriebnahme.

Wir haben uns davon getrennt
des Erbes.

Jedes Element der herkömmlichen Authentifizierung, das ausgenutzt, verloren oder vergessen werden könnte – wurde entfernt. Übrig bleiben nur noch Sie und Ihr Gerät.

Passwörter Zweites Gerät Zusätzliche Software Zusätzliche Hardware OTP Push-Benachrichtigungen

Schützen
alles.

AuthN schützt jeden Zugangspunkt in Ihrem gesamten Unternehmen – ohne dass Sie auch nur ein einziges Ihrer bereits genutzten Systeme ersetzen müssen (mit Ausnahme Ihrer veralteten MFA).

Mitarbeiter Kunden Lieferanten VPN Cloud-Anwendungen On-Prem-Anwendungen Fernzugriff Alte Anwendungen

Wir haben das Risiko aus dem Spiel genommen.

AuthN von IDEE erschwert Angriffe nicht . Es beseitigt vielmehr die Voraussetzungen, die sie überhaupt erst ermöglichen. Das ist MFA 2.0 – die nächste Generation der MFA.

Phishing nach Zugangsdaten
Es gibt kein OTP und kein Sitzungstoken, das abgefangen werden könnte. Die Authentifizierung erfolgt über einen privaten Schlüssel, der das Gerät zu keinem Zeitpunkt verlässt, sodass es für eine Proxy-Website nichts zu abzufangen gibt.
Man-in-the-Middle-Angriff
Die kryptografische Signatur ist an den genauen Dienst gebunden, auf den zugegriffen wird. Bei einem Relay-Angriff wird eine Signatur erzeugt, die nicht verifiziert werden kann, sodass die Authentifizierung einfach fehlschlägt.
Bedrohungen durch Insider
Jede Authentifizierung ist kryptografisch an einen bestimmten registrierten Benutzer und ein bestimmtes Gerät gebunden. Die Zugangsdaten einer Person können von einer anderen Person nicht verwendet werden, selbst wenn diese vollständigen Zugriff auf das System hat.
Gerätediebstahl
Der private Schlüssel ist in der sicheren Enklave des Geräts gesperrt und kann erst verwendet werden, nachdem der Besitzer das Gerät mittels biometrischer Daten oder einer PIN entsperrt hat. Ein gestohlenes Gerät ist kryptografisch unbrauchbar.
Social Engineering
Es gibt keinen Bestätigungsaufruf, keinen Code, der vorgelesen werden muss, und keinen manuellen Schritt, der manipuliert werden könnte. Das Gerät führt direkt eine kryptografische Authentifizierung durch, sobald der Benutzer das Gerät entsperrt.
Zentrale Speicherung von Anmeldedaten
IDEE speichert keine Anmeldedaten, keine Passwörter und keine geheimen Informationen. In unserer Infrastruktur gibt es nichts, was es wert wäre, gestohlen zu werden. Ein Angriff auf uns bringt einem Angreifer nichts von Wert ein.

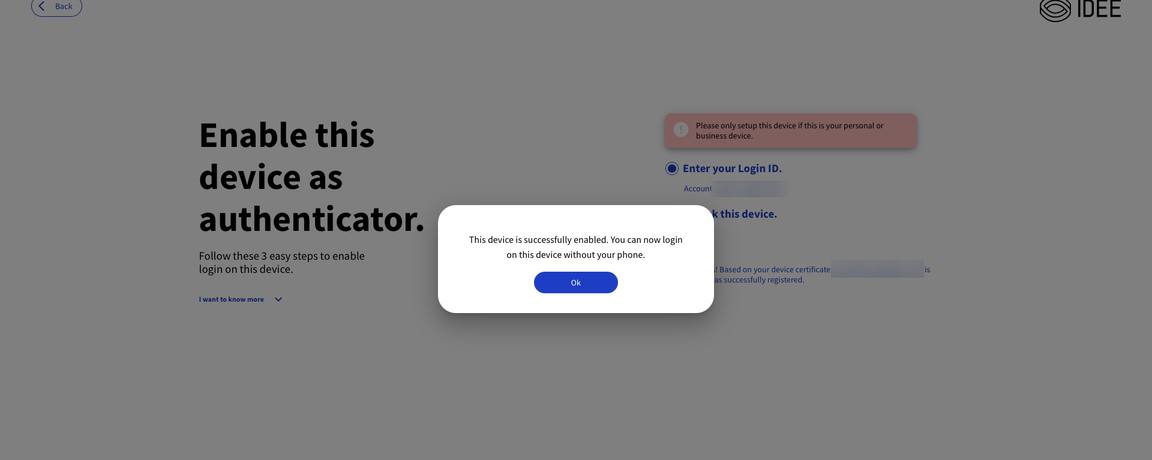
Registrieren Sie jedes Gerät einmal. Das Gerät wird zu Ihrem Authentifikator.

Kannst du dein Gerät entsperren? Dann kannst du AuthN von IDEE nutzen. Wir haben die Nutzung so einfach gestaltet, dass sowohl TikTok-Queens als auch Fans von Klapphandys damit problemlos zurechtkommen.

Schritt 01

Registrieren Sie das Gerät einmalig

In wenigen Sekunden verfügbar für alle Geräte, die nach 2016 hergestellt wurden.

Schritt 02

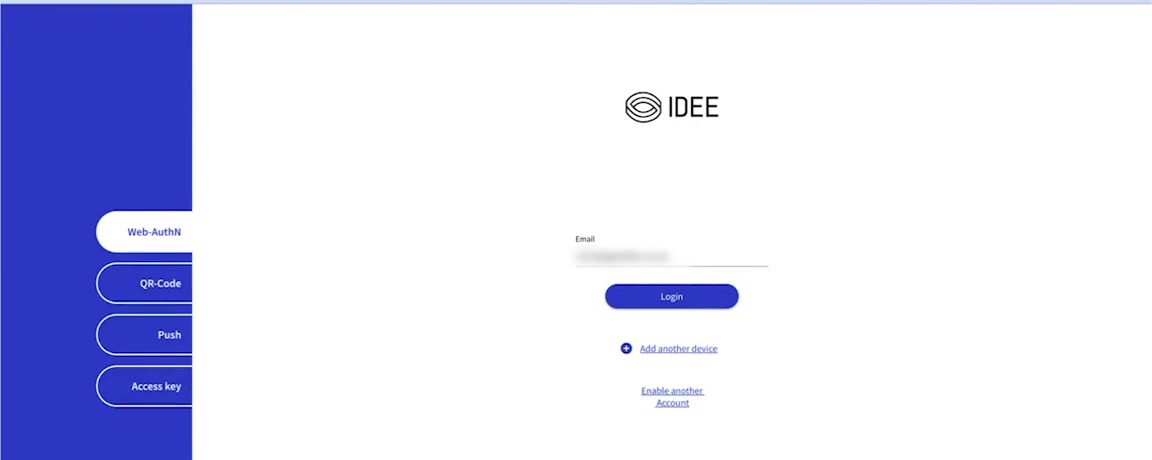
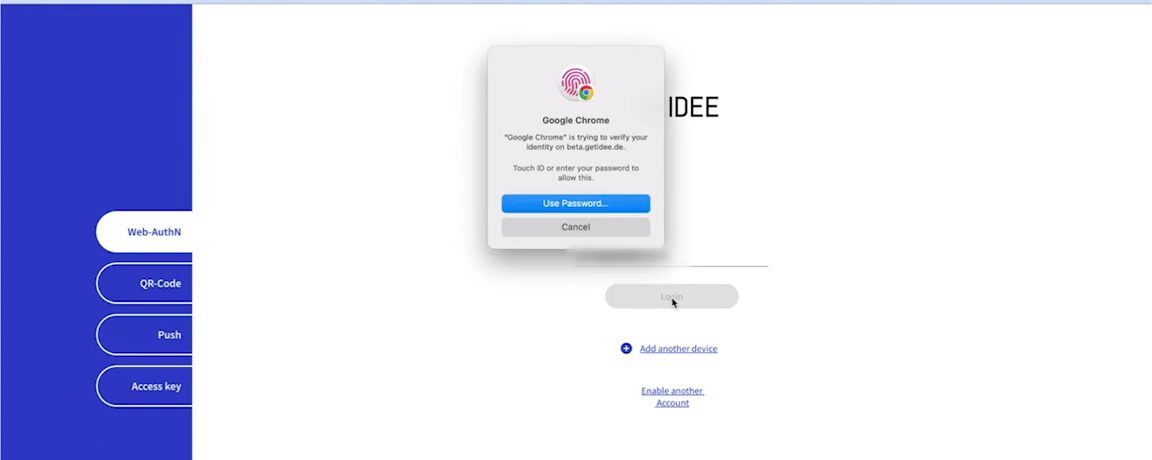
Entsperren, um sich zu authentifizieren

In wenigen Sekunden – MFA 2.0-Schutz, der jedes Mal gewährleistet ist.

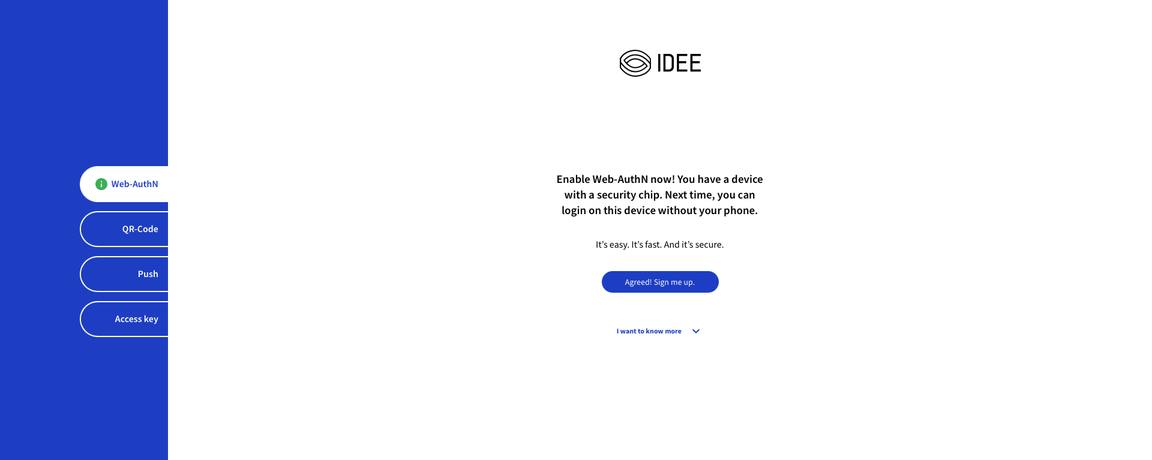
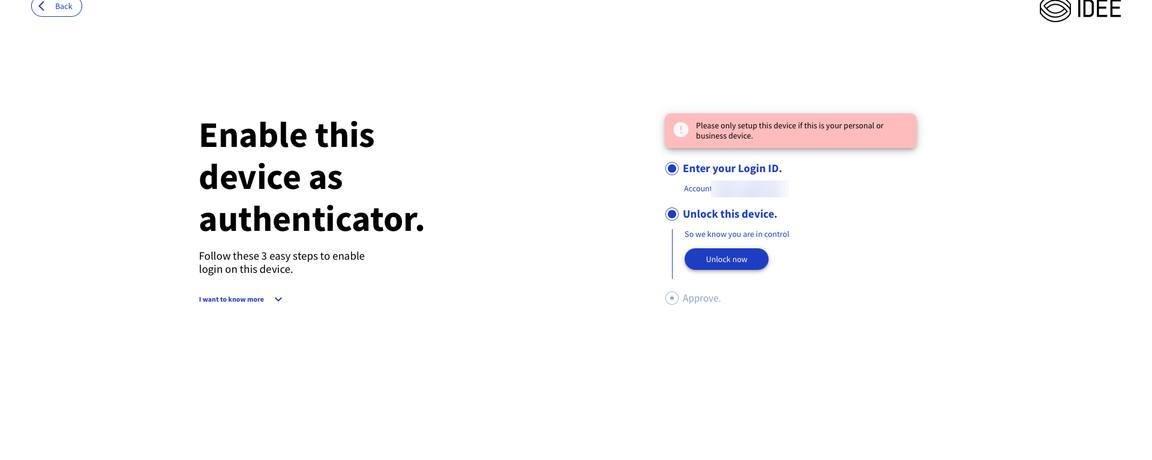
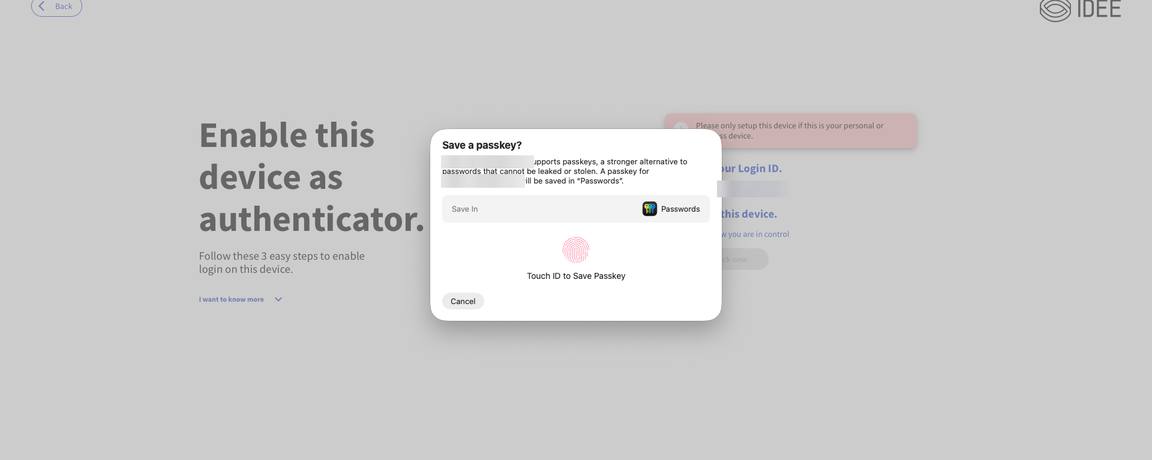
Der Benutzer entsperrt sein Gerät zum ersten Mal
Kryptografischer privater Schlüssel, der an die Identität des Benutzers gebunden ist sowie ein innerhalb der sicheren Enklave erstellter Dienst
Das Gerät dient nun als Authentifikator
Sicher angemeldet mit phishing-sicherer MFA 2.0

Kannst du etwas kopieren und einfügen?

Dann können Sie AuthN von IDEE implementieren. Integration ohne Programmieraufwand. Keine Berater. Kein Projektplan. Einfach an Ihre bestehende Infrastruktur anbinden und loslegen.

Es müssen keine Agenten installiert werden
Es muss keine Hardware bereitgestellt werden
Es müssen keine Passwörter migriert werden
No-Code-Integration
Funktioniert auf allen Geräten, die nach 2015 hergestellt wurden

Jedes Gerät. Sowohl geschäftliche als auch private.

Ganz gleich, ob Ihre Mitarbeiter vom Unternehmen bereitgestellte Hardware oder ihre eigenen privaten Geräte nutzen: AuthN funktioniert ohne Installation von Hardware oder Software. Unterstützt wird die Lösung unter Windows, macOS, iPadOS, iOS, Android, Linux und vielen weiteren Systemen. Das ist MFA 2.0.

Geräteschutz Reichweite
Verwaltete Geräte

Ihre gesamte Unternehmensflotte ist sofort vor Phishing-Angriffen geschützt. Schützt jeden Nutzer, jedes Gerät und jede App, ohne dass Agenten, Software oder Hardware installiert werden müssen.

Nicht verwaltete Geräte

Remote-Mitarbeiter und Auftragnehmer sind sofort vor Phishing geschützt, ohne die Kontrolle über ihre Geräte an die IT-Abteilung abzugeben. Kein MDM, kein Problem. DSGVO- und CCPA-konform, da personenbezogene Daten zu keinem Zeitpunkt ins Spiel kommen.

Schützt jede Umgebung.

AuthN von IDEE unterstützt die Protokolle und Plattformen, auf denen Ihre Infrastruktur basiert. Ein kompletter Austausch ist nicht erforderlich.

Protokolle
SAML OIDC WS-FED WS-Trust WebAuthn FIDO2
On-Prem Verzeichnisse
Active Directory Ping Verbünden ForgeRock Keycloak NetIQ eDirectory OpenLDAP
Cloud Verzeichnisse
Microsoft Entra ID Google Workspace Okta Ping JumpCloud OneLogin
Produktivität
Microsoft 365 Google Workspace Begriff Zoho Workplace Slack Clickup
KI Werkzeuge
ChatGPT (OpenAI) Claude (Anthropic) Microsoft Copilot Google Gemini Verwirrung KI
ZTNA & VPN
Cisco Palo Alto Networks Fortinet Zscaler Netskope Cloudflare
CRM & Support
Salesforce HubSpot Microsoft Dynamics Zoho CRM Zendesk Freshworks
Fernbedienung Werkzeuge
Microsoft Remotedesktop Citrix Omnissa Horizon (VMware Horizon) TeamViewer AnyDesk
Unterstützte Geräte
Windows macOS iOS Android iPadOS Linux Chromebook

AuthN lässt sich integrieren mitZehntausende von Appsin wenigen Minuten. Sind Sie sich nicht sicher, ob Ihre Anwendung abgedeckt ist?Schauen wir mal.

Schauen wir mal →

Anmeldung ohne Phishing-Risiko .

Gleiche Authentifizierungsstärke – der Unterschied besteht darin, ob für die Registrierung eine „phishbare“ Brücke erforderlich ist.

Warum „resistent“ und nicht „sicher“?

Die Lücke betrifft die Geräteregistrierung, nicht die Authentifizierung.

WebAuthn MFA 2.0
Registrierung auf derselben Plattform Native Passkey
Ökosystemübergreifende Registrierung
Microsoft Apple Google Jedes andere Betriebssystem
Wechselt auf einen Authentifikator zurück
Brückenfaktor OTP / Push
Phishing-Anfälligkeit? Ja

Gleiche Authentifizierungsstärke – der Unterschied besteht darin, ob für die Registrierung ein Faktor erforderlich ist, der für Phishing anfällig ist.

Ökosystemübergreifende Geräteregistrierung

Jede Registrierung von Plattform zu Plattform – ohne Phishing-Risiko

Von → Nach WebAuthn MFA 2.0
Windows→ AppleiOS · iPadOS · Mac OTP / Push
AppleiOS · iPadOS · MacWindows OTP / Push
WindowsAndroid OTP / Push
AndroidWindows OTP / Push
AppleiOS · iPadOS · MacAndroid OTP / Push
Android→ AppleiOS · iPadOS · Mac OTP / Push

Beide bieten die gleiche Authentifizierungsstärke – WebAuthn greift auf einen Faktor zurück, der für Phishing anfällig ist, um eine Brückenfunktion zwischen den Plattformen zu schaffen; MFA 2.0 nutzt transitives Vertrauen (Gerät-zu-Gerät, Zertifikat oder Administrator).

Phishing-anfällig Nicht anfällig für Phishing

Transitives Vertrauen · drei Wege

Welcher Anmeldeweg ist am sichersten?

Am sichersten ↓ Höchstes Risiko
ZertifikatsvertrauenBeste Benutzererfahrung

Das neue Gerät legt ein installiertes Benutzerzertifikat vor – mehr ist nicht erforderlich. Dies ist bei verwalteten Geräten Standard, und es ist kein menschliches Eingreifen erforderlich.

Sozialtechnisches Risiko
Niedrigster
Gerät-zu-Gerät

Entsperren Sie das vertrauenswürdige Gerät, scannen Sie mit dem neuen Gerät einen QR-Code und entsperren Sie dieses – WebAuthn ist eingerichtet. Sicher, aber ein Benutzer könnte dazu verleitet werden, das Gerät eines Angreifers zu registrieren.

Sozialtechnisches Risiko
Mäßig
Administrator-Vertrauen

Ein Administrator autorisiert das neue Gerät. Die flexibelste Ausweichlösung – und zugleich das größte Ziel für Social Engineering, da ein Administrator nachahmt oder getäuscht werden kann.

Sozialtechnisches Risiko
Höchster

Alle Vorteile, die Sie sofort genießen, sobald Sie MFA 2.0 einführen.

AuthN von IDEE liefert Ergebnisse vom ersten Tag an – für die Sicherheit, für die Einhaltung von Vorschriften und für die Menschen, die darauf angewiesen sind.

01
Verhindert jegliche Kontoübernahmen
Es gibt nichts zu stehlen. Es gibt keine Zugangsdaten. Kein Code, der abgefangen werden könnte. Kein Faktor, der wiederholt werden könnte. Phishing, AiTM, MFA-Müdigkeit, Credential Stuffing. All das ist strukturell unmöglich. Das ist keine Behauptung. Das ist die Architektur.
02
Transitives Vertrauen über den gesamten Nutzerlebenszyklus hinweg
Die kryptografische Kette ist lückenlos – von der Registrierung über die Authentifizierung und Autorisierung bis hin zur Einbindung neuer Geräte. Keine Lücken. Keine Annahmen.
03
Es werden keinerlei personenbezogene Daten gespeichert. Von Grund auf im Einklang mit der DSGVO und dem CCPA
Die biometrischen Daten verbleiben auf dem Gerät. Es werden keine personenbezogenen Daten übertragen oder gespeichert. Die Einhaltung der Vorschriften ist in die Funktionsweise von AuthN integriert.
04
MFA 2.0 ist auf verwalteten und nicht verwalteten Geräten verfügbar
Für nicht verwaltete Geräte ist keine MDM-Registrierung erforderlich. Keine Agenten. Keine Hardware. MFA 2.0 für Ihre gesamte Belegschaft – unabhängig davon, welche Geräte sie nutzen.
05
Post-Quanten-fähig
AES-256-Bit- und ECC-512-Verschlüsselung. Postquantenkryptografie unter Verwendung von NIST-ML-KEM-Hybridmechanismen. Das ist „Security by Design“.
06
99,99 % Verfügbarkeit – und Ihr Team arbeitet weiter, selbst wenn bei uns ein Ausfall auftritt
Gehostet auf einer georedundanten AWS-Infrastruktur mit einer SLA-Verfügbarkeit von 99,99 %. Keine Ausfälle in fünf Jahren. Dank der Offline-Anmeldung können sich Ihre Benutzer auch ohne IDEE-Verbindung authentifizieren, wobei die RTO auf 6 Minuten getestet wurde.
Sicherheit, die funktioniert
in der realen Welt.

Von der Wiederherstellung nach nächtlichen Sicherheitsverletzungen bis hin zu unternehmensweiten Einführungen – AuthN von IDEE kommt dort zum Einsatz, wo Ausfälle keine Option sind.

Finanzdienstleistungen
DekaBank — Phishing-sichere MFA für Capital Markets
Deutschlands zentraler Asset Manager der Sparkassen-Finanzgruppe brauchte Authentifizierung auf höchstem regulatorischem Niveau — ohne die Nutzer zu belasten. AuthN von IDEE lieferte passwortlose SaaS-MFA: keine PII gespeichert, von Tag eins phishing-sicher, ohne Betriebsunterbrechung eingeführt.
Pharmazeutische Fertigung
Aenova Group — Same-Device-MFA für rund 5.000 Nutzer
Ein weltweit führender Pharma-Auftragsfertiger brauchte phishing-sichere MFA ohne Zweitgeräte oder Hardware-Token. AuthN von IDEE sicherte Microsoft 365 mit passwortloser Same-Device-MFA für rund 5.000 Nutzer — inklusive geteilter Produktions-Kioske.
Cyber-Versicherung
International Beverages Co-op — MFA, die Versicherung möglich macht
Eine internationale Getränkegenossenschaft brauchte nachweisbare, phishing-sichere MFA, um umfassenden Cyber-Versicherungsschutz zu erhalten. AuthN von IDEE erfüllte die Anforderungen des Versicherers und schützte jeden Zugriffspunkt der dezentralen Belegschaft — versicherbar und sicher.
Wiederherstellung nach einem Vorfall
Udo Gärtner — Sicherer Zugang über Nacht wiederhergestellt
Nach einem Microsoft-365-Vorfall musste Udo Gärtner den sicheren Zugriff schnell wiederherstellen — ohne die Infrastruktur neu aufzubauen. AuthN von IDEE wurde über Nacht bereitgestellt; am Morgen hatte jeder Nutzer phishing-sichere MFA, und die Angriffsfläche des Vorfalls war geschlossen.

MFA hatte ein Problem mit der Barrierefreiheit. Wir haben es behoben.

Die Notwendigkeit, ein zweites Gerät zur Authentifizierung zu verwenden, ist nicht nur umständlich – für Millionen von Menschen mit Behinderungen stellt sie eine Zugangsbarriere dar. Echte MFA 2.0 ist sicherundvon Grund auf inklusiv.

Motorische und körperliche Behinderungen

Ein Smartphone in die Hand zu nehmen, es zu entsperren, eine App zu öffnen und einen Code zu lesen – während das Hauptgerät bereitsteht – ist für Menschen mit Tremor, eingeschränkter Fingerfertigkeit, Gliedmaßenfehlbildungen oder Lähmungen nicht möglich. Timeouts bei Push-Benachrichtigungen verschlimmern das Problem noch: Innerhalb von 30 Sekunden bestätigen oder von vorne beginnen.

Sehbehinderungen

Das Ablesen eines sechsstelligen TOTP-Codes von einem physischen Token oder einem kleinen Telefonbildschirm stellt für Menschen mit Sehbehinderung oder Blindheit eine erhebliche Herausforderung dar. Authentifizierungs-Apps bieten uneinheitliche Unterstützung für Bildschirmleseprogramme. Das 30-Sekunden-Ablauffenster erzeugt einen Zeitdruck, mit dem assistive Technologien nicht immer Schritt halten können.

Kognitive und neurodivergente Menschen

Die Aufmerksamkeit zwischen zwei Geräten hin- und herzuwechseln, sich einen Code zu merken und ihn innerhalb einer bestimmten Zeit einzugeben – genau das ist es, was Menschen mit kognitiven Einschränkungen schwerfällt. Für Menschen mit ADHS, Legasthenie oder Gedächtnisstörungen führt dieser mehrstufige Vorgang unter Zeitdruck zu Angstgefühlen und wiederholten Fehlversuchen beim Einloggen.

WCAG 2.2 – Barrierefreie Authentifizierung

Das Eingeben eines TOTP-Codes ist ein Test der kognitiven Fähigkeiten. WCAG 2.2 verbietet dies auf Stufe AA.

WCAG 2.2 Kriterium 3.3.8 verbietet Authentifizierung, die das Auswendiglernen oder Eintippen eines Codes verlangt — es sei denn, es gibt eine Alternative. TOTP-only MFA besteht diesen Test nicht.

EU – European Accessibility Act

Gültig ab 28. Juni 2025. Digitale Dienste müssen EN 301 549 / WCAG erfüllen.

USA – ADA & Abschnitt 508

Öffentliche und private digitale Dienste müssen barrierefrei sein. WCAG ist der De-facto-Standard.

UN-CRPD – Artikel 9

Gleichberechtigter Zugang zu IKT ist eine Verpflichtung für Vertragsstaaten.

Sichere Authentifizierung.
Starten Sie noch heute mit MFA 2.0.

Ihre Nutzer können nicht Opfer von Phishing werden. Ihre Zugangsdaten können nicht gestohlen werden. Und Sie sind in wenigen Minuten einsatzbereit.